

Imagina que estás en un aeropuerto, en la sala de juntas de tu oficina o en un hotel y encuentras un cable de carga USB-C o Lightning “olvidado”. Por pura comodidad o emergencia, decides conectarlo a tu teléfono o computadora. Lo que parece un accesorio inofensivo que transfiere energía de forma normal podría ser, en realidad, una de las herramientas de espionaje físico más sofisticadas del mundo: un Cable O.MG.
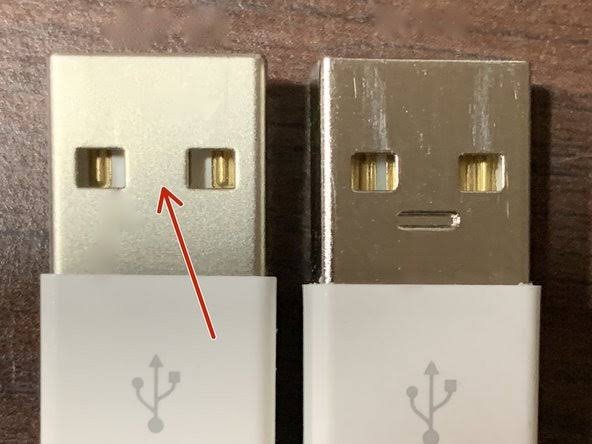
Este dispositivo, comercializado legítimamente por plataformas de ciberseguridad como Hak5, ha encendido las alarmas de los expertos en protección digital. Aunque por fuera mantiene las dimensiones exactas y los acabados de un cable original de marcas reconocidas como Apple o Android, su interior esconde un caballo de Troya tecnológico. Además, este está diseñado para burlar cualquier tipo de antivirus tradicional.
Anatomía de una amenaza invisible: ¿Qué son y cómo funcionan?
El Cable O.MG es un hardware malicioso modificado de manera artesanal que opera bajo un concepto físico idéntico al de un cable de datos común. Sin embargo, la magia —y el peligro— radica en el conector. Dentro de esa pequeña pieza de plástico y metal, los desarrolladores lograron alojar un microprocesador independiente, un chip de radiofrecuencia (Wi-Fi de 2.4GHz) y memoria de almacenamiento.
El método mediante el cual este cable logra tomar control de los equipos se basa en la confianza implícita de los sistemas operativos. Al conectarse a una computadora o celular, el microcontrolador oculto no se identifica como un simple cargador. En cambio, engaña al sistema haciéndose pasar por un teclado humano de alta velocidad. Dado que las computadoras confían plenamente en los teclados y no los bloquean, el cable comienza a inyectar comandos de código a velocidades sobrehumanas.
De forma paralela, el chip Wi-Fi integrado levanta un punto de acceso inalámbrico invisible. Además, el atacante puede estar ubicado a una distancia de hasta 90 metros. Así, puede conectarse a la señal del cable desde su propio teléfono móvil utilizando un navegador web. A partir de ese momento, el hacker tiene la capacidad de registrar en tiempo real las pulsaciones del teclado de la víctima (keylogging), robar contraseñas, inyectar malware o extraer bases de datos completas de manera remota.
El origen y las zonas de mayor riesgo: ¿Cuándo y dónde cuidarse?
El concepto detrás de estas herramientas no es nuevo, pero alcanzó su madurez cuando el investigador de seguridad conocido como “MG” presentó las primeras versiones funcionales en la icónica conferencia de hackers DEF CON. Lo que inició como un prototipo exclusivo para equipos de ciberseguridad defensiva (Red Teams) para evaluar las debilidades físicas de grandes corporativos, mutó en un producto comercial masivo. Además, está disponible para cualquiera en internet.
De acuerdo con análisis de firmas globales de TI como NinjaOne, las tácticas más utilizadas por los ciberdelincuentes se concentran en entornos específicos bajo una técnica de ingeniería social denominada cable baiting (dejar cables como cebo):
- Regalos y merchandising: Cables obsequiados de manera masiva en ferias de tecnología, exposiciones o conferencias corporativas.
- La trampa del olvido: Dispositivos abandonados intencionalmente en salas de espera, cafeterías de empresas o vestíbulos con la certeza de que un empleado curioso lo recogerá y usará.
- Estaciones de carga pública: Espacios compartidos de alta demanda como aeropuertos, terminales o habitaciones de hotel donde ya hay cables USB instalados para uso del público.
Dado que estos ataques ocurren a nivel de hardware y no de software, una vez que el usuario desconecta el cable, no queda rastro alguno ni registros digitales en el disco duro. Por lo tanto, esto hace que el análisis forense para descubrir el origen del hackeo sea prácticamente imposible.
La recomendación unánime de los expertos para mitigar esta amenaza es simple pero estricta: bajo ninguna circunstancia se deben conectar periféricos o cables de procedencia desconocida. En el ecosistema de la ciberseguridad moderna, la confianza cero ya no solo se aplica a los correos electrónicos o enlaces sospechosos, sino también al hardware físico que tocamos todos los días.
Si quieres saber más de Hallan en Bolivia una nueva especie de felino tras un siglo sin descubrimientos; así es el ‘Leopardus tilcayo’, leer aquí.